
各位朋友,分享一个最近在X刷到了AYi发的claude万字防封教程,教程链接如下:
https://x.com/AYi_AInotes/status/2106639522586829094?s=46
总之就是代理、API地址、时区、TZ、DNS泄漏等问题,但是配置又很繁琐,有时候又要改回来配置,来来回回真的特别的烧心,于是心血来潮烧了7亿的token,vibe了一个桌面工具:CG Claude。
CG Claude就是把这些操作集中起来:先检测、看证据、预览修改,再执行配置;改完有问题,也能恢复之前的快照。
项目地址:https://github.com/LcodeCoder/CG-Claude
先看界面
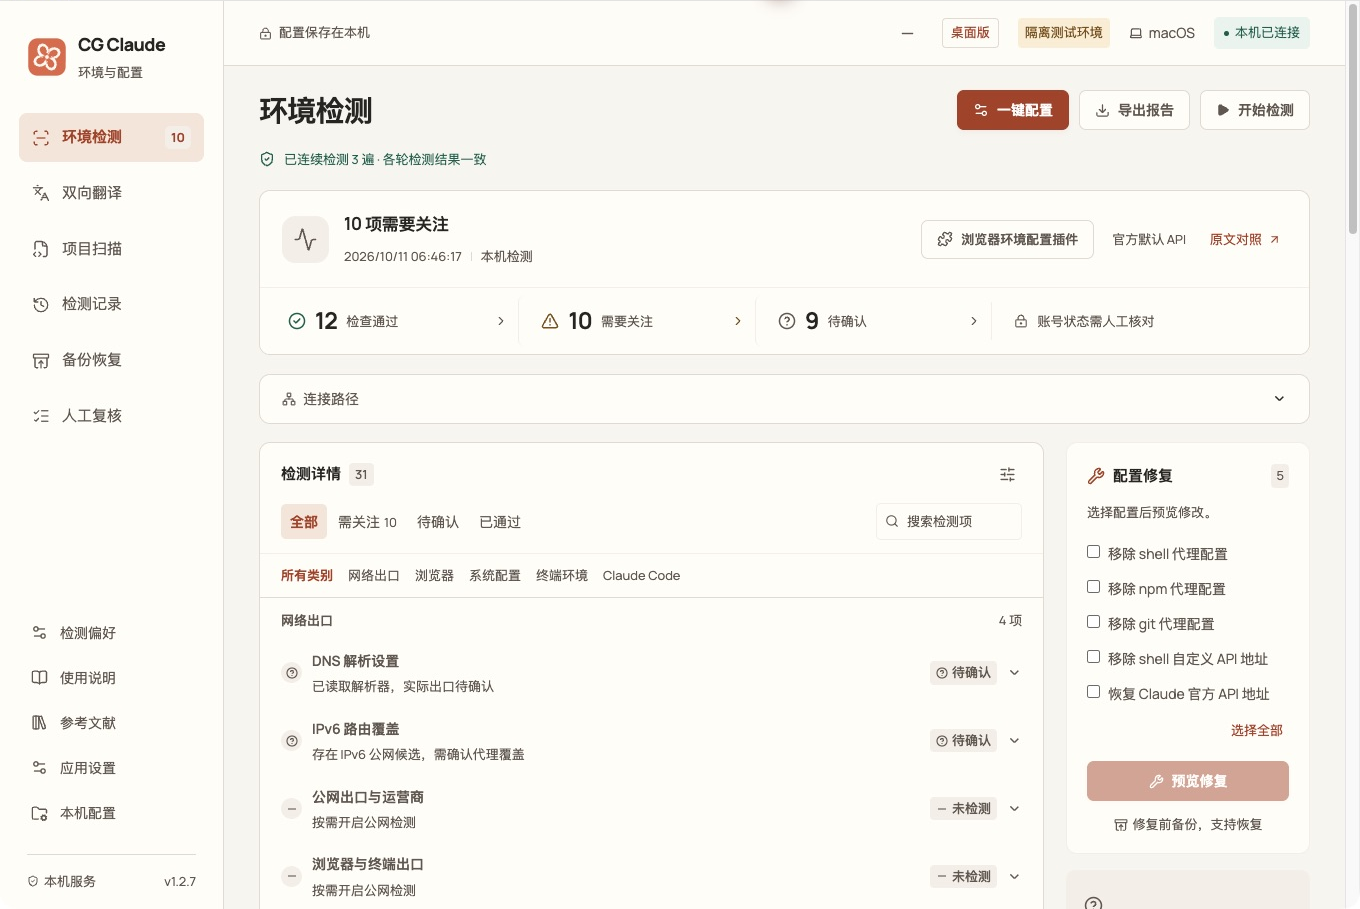
首页可以直接看到检查配置通过、需要关注和待确认的数量。点击统计数字就能定位到对应检查项,不用在一长串结果里找问题。
现在能做什么
- 环境检测:31 项检查,默认连续检测 3 遍,覆盖系统时区、终端环境、代理、API 地址、TLS 和 Claude Code 配置等。每项可以展开看检测证据与处理建议。
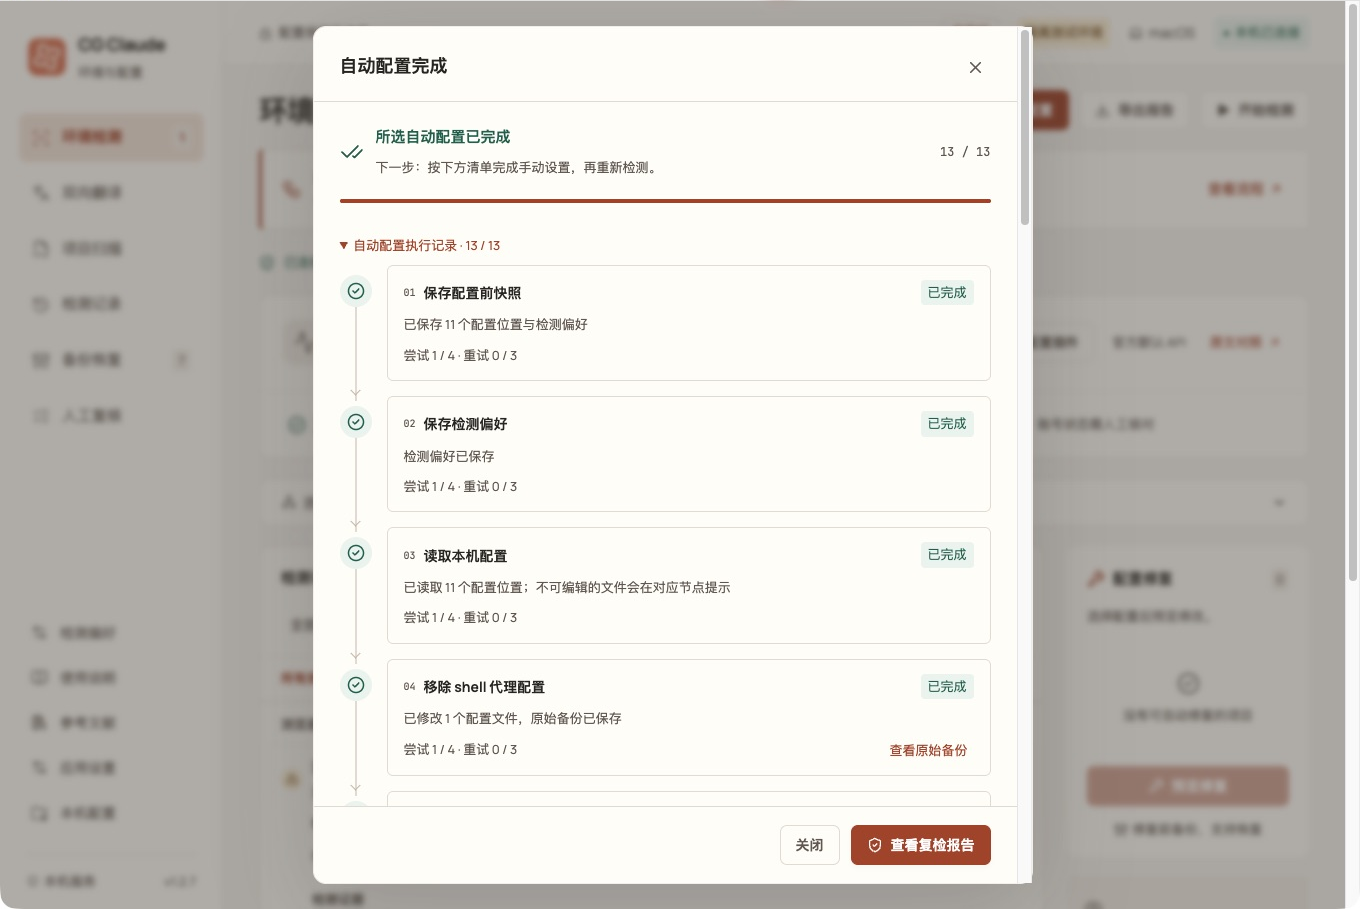
- 一键配置:通过向导选择网络模式、服务方式和修改范围,确认预览后执行。流程按节点逐项运行,每个节点首次失败后最多重试 3 次,仍失败就记录下来,继续后面的任务。
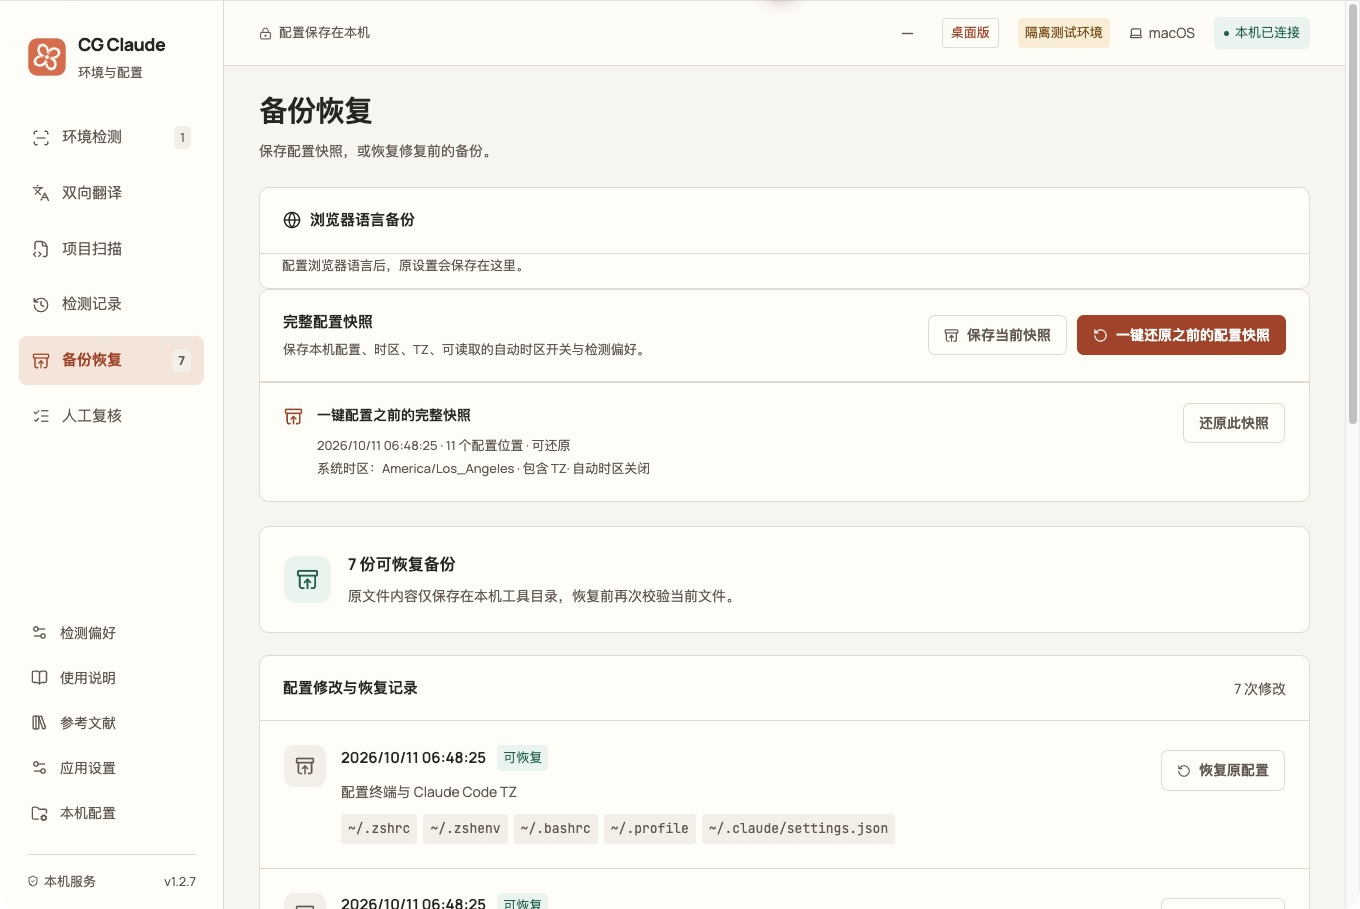
- 备份与还原:修改前自动备份,一键配置前保存完整配置快照。支持恢复单次修改,也能预览后还原之前的配置快照。
- 手动操作指引:不能自动完成的事项会集中列出来,附上配置步骤、系统设置入口,以及可复制的命令和打开终端按钮。
- 项目配置扫描:选择本地项目,核对 Claude 配置、权限、Hooks、MCP、TLS 和凭据声明等,只读检查,不执行项目脚本。
- 日常设置:菜单栏/系统托盘、界面语言切换、配色切换、版本检查;打包的 macOS 和 Windows 版也提供开机自启设置。
配置流程和恢复
执行过程可以看到每个节点的状态、尝试次数和备份入口。完成后还会重新检测,并列出剩余需要手动处理的事项。
备份恢复页面保留了快照和修改记录。恢复时会检查文件有没有被再次修改,避免覆盖后来手动调整的内容。
也说一下目前的边界
时区检测会分别核对系统、终端进程和浏览器。CG 内置窗口的检测结果只代表当前窗口,外部 Chrome 等浏览器需要另外核对。
项目里还有一个「双向翻译」页面,目前已经能配置翻译模型、测试中译英和英译中,尚未接入 Claude Code 原生会话。
环境检查只能核对配置,无法判断账号状态或保证账号安全。项目扫描目前也主要检查配置与元数据,完整代码审计还需要其他工具。
桌面版使用 Electron,准备了 macOS、Windows、Linux 安装包。macOS 已做实际运行验证,Windows / Linux 的桌面交互还需要进一步实机验证。安装包签名情况、安装方式和源码启动方法都写在 README 里。
上面的截图使用隔离演示数据。想先试试流程,也可以从源码启动隔离演示,配置写入只作用于临时目录。
欢迎大家试用、提 Issue。尤其想听听:哪些检查结果不容易理解,哪些配置步骤还不够顺手,以及 Windows / Linux 下有没有遇到问题。
我自己测试的话,是没有啥问题的,如果还有bug以及其他的防封攻略大家可以发出来,欢迎大家反馈给我。


花里胡哨 感觉没什么用
只能说心理安慰吧,A/封号纯玄学来的
你有没有用过
@wqlss #3 肯定用过啊 大佬这是啥话
@Lord007 #2 确实吧 哈哈哈 哎 就当这个帖子看个乐了
@小柒 #1 确实 就当看个乐呵吧 大佬